یک حفره امنیتی که حتی سازنده نرمافزار هم از وجود آن خبر ندارد، میتواند راه ورود هکرها به گوشی، رایانه یا سرورهای یک سازمان باشد. به چنین ضعفی در دنیای امنیت سایبری «آسیبپذیری روز صفر» یا Zero-Day Vulnerability میگویند؛ تهدیدی که بهدلیل نبود فرصت کافی برای شناسایی و انتشار وصله امنیتی، میتواند بسیار خطرناک باشد.
اهمیت این موضوع با پیشرفت هوش مصنوعی بیشتر شده است. در گزارشهای امنیتی جدید، توانایی مدلها و ایجنتهای هوش مصنوعی برای پیدا کردن و حتی بهرهبرداری از آسیبپذیریها در مدتزمان کوتاه مطرح شده است. برای مثال، در گزارشی که اخیراً درباره نفوذ به نرمافزار پزشکی MONAI Label منتشر شد، از شناسایی یک نقص امنیتی توسط ایجنتهای هوش مصنوعی در حدود ۱۱ دقیقه صحبت شده است.
آسیبپذیری روز صفر دقیقاً چیست؟
#آسیبپذیری روز صفر به یک ضعف امنیتی در نرمافزار، سیستمعامل، سختافزار یا میانافزار گفته میشود که هنوز برای آن راهکار اصلاحی در دسترس نیست و ممکن است سازنده نیز از وجود آن بیاطلاع باشد. مهاجمان میتوانند پیش از آنکه توسعهدهنده فرصت شناسایی و برطرفکردن مشکل را پیدا کند، از این ضعف برای نفوذ یا اجرای عملیات مخرب استفاده کنند.
برای درک سادهتر، تصور کنید درِ پشتی یک ساختمان قفل مناسبی ندارد، اما صاحب ساختمان هنوز متوجه این مشکل نشده است. سارقی که این راه ورود را پیدا کند، میتواند پیش از آنکه صاحب ساختمان از نقص مطلع شود و قفل را تعمیر کند، وارد شود. آسیبپذیری روز صفر هم چنین وضعیتی در دنیای دیجیتال ایجاد میکند.
البته هر باگ یا خطای نرمافزاری یک آسیبپذیری روز صفر نیست. این اصطلاح زمانی اهمیت پیدا میکند که ضعف موردنظر پیامد امنیتی داشته باشد و هنوز راهکار اصلاحی مؤثری برای آن منتشر نشده باشد.
چرا به آن «روز صفر» میگویند؟
#عبارت Zero-Day به این معناست که سازنده نرمافزار عملاً صفر روز فرصت داشته تا پیش از سوءاستفاده از نقص امنیتی، آن را برطرف کند. به بیان دیگر، ممکن است مهاجم زودتر از شرکت سازنده متوجه ضعف شده باشد و از آن استفاده کند؛ درحالیکه توسعهدهنده هنوز از وجود مشکل خبر ندارد یا فرصت انتشار وصله امنیتی را پیدا نکرده است.
نکته مهم این است که روز صفر لزوماً به معنای کشف آسیبپذیری در همان روز نیست. ممکن است یک نقص سالها در کد نرمافزار وجود داشته باشد، اما تا زمانی که شناسایی یا افشا نشده، همچنان برای سازنده ناشناخته باقی بماند.
تفاوت آسیبپذیری روز صفر، اکسپلویت روز صفر و حمله روز صفر چیست؟
#این سه اصطلاح به یک مفهوم اشاره نمیکنند و نباید بهجای یکدیگر استفاده شوند:
اصطلاح |
معنی |
|---|
آسیبپذیری روز صفر (Zero-Day Vulnerability) |
ضعف امنیتی ناشناخته یا اصلاحنشده در یک نرمافزار یا سیستم |
اکسپلویت روز صفر (Zero-Day Exploit) |
روش، کد یا ابزاری که برای سوءاستفاده از آن ضعف ساخته شده است |
حمله روز صفر (Zero-Day Attack) |
عملیات واقعی مهاجم برای استفاده از اکسپلویت و نفوذ به سیستم هدف |
برای مثال، اگر یک مرورگر اینترنتی نقصی داشته باشد که امکان اجرای کد مخرب را فراهم کند، خود این نقص «آسیبپذیری» است. کدی که هکر برای فعالکردن آن میسازد «اکسپلویت» نام دارد و زمانی که از این روش برای نفوذ به رایانه کاربران استفاده شود، با یک «حمله روز صفر» روبهرو هستیم.
حمله روز صفر چگونه انجام میشود؟
#حمله روز صفر معمولاً چند مرحله دارد، هرچند ترتیب و جزئیات آن بسته به نوع آسیبپذیری و هدف مهاجم متفاوت است:
- وجود نقص امنیتی: در کد یک نرمافزار، سیستمعامل یا سختافزار ضعفی وجود دارد که هنوز برطرف نشده است.
- شناسایی آسیبپذیری: یک هکر، گروه مهاجم یا پژوهشگر امنیتی این ضعف را کشف میکند.
- ساخت اکسپلویت: مهاجم روشی برای استفاده از نقص پیدا میکند تا بتواند به اطلاعات دسترسی پیدا کند، کد اجرا کند یا کنترل بخشی از سیستم را به دست بگیرد.
- اجرای حمله: اکسپلویت علیه کاربران یا زیرساختهای آسیبپذیر به کار گرفته میشود.
- شناسایی و انتشار وصله: شرکت سازنده یا پژوهشگران امنیتی از مشکل مطلع میشوند و برای اصلاح آن وصله یا راهکار موقت ارائه میکنند.
نکته نگرانکننده این است که مرحله شناسایی و سوءاستفاده ممکن است پیش از اطلاع سازنده اتفاق بیفتد. در چنین شرایطی، کاربران تا زمان ارائه راهکار مناسب ممکن است در معرض خطر باشند.
چرا آسیبپذیریهای روز صفر خطرناک هستند؟
#مهمترین ویژگی این آسیبپذیریها آن است که راهکار اصلاحی مشخصی برای آنها در دسترس نیست. به همین دلیل، حتی کاربرانی که نرمافزارهای امنیتی معمولی دارند نیز ممکن است در برابر برخی از این حملات آسیبپذیر باشند.
از مهمترین خطرات حملات روز صفر میتوان به موارد زیر اشاره کرد:
- سرقت اطلاعات شخصی: مهاجمان ممکن است به اطلاعات حسابهای کاربری، اسناد، پیامها یا دادههای حساس دسترسی پیدا کنند.
- جاسوسی دیجیتال: برخی حملات با هدف نظارت بر فعالیت کاربران، سازمانها یا نهادهای حساس انجام میشوند.
- نصب بدافزار و باجافزار: یک نقص امنیتی میتواند راه ورود بدافزار به سیستم را باز کند.
- کنترل غیرمجاز دستگاه: در موارد جدی، مهاجم ممکن است بتواند بخشی از کنترل سیستم را در اختیار بگیرد.
- نفوذ به زیرساخت سازمانها: آسیبپذیری در سرورها و نرمافزارهای سازمانی میتواند اطلاعات و خدمات حیاتی را در معرض خطر قرار دهد.
البته شدت خطر به نوع آسیبپذیری، سطح دسترسی موردنیاز مهاجم، تعداد سیستمهای در معرض خطر و امکان سوءاستفاده از راه دور بستگی دارد. بنابراین هر آسیبپذیری روز صفر الزاماً به معنای امکان کنترل کامل دستگاه نیست.
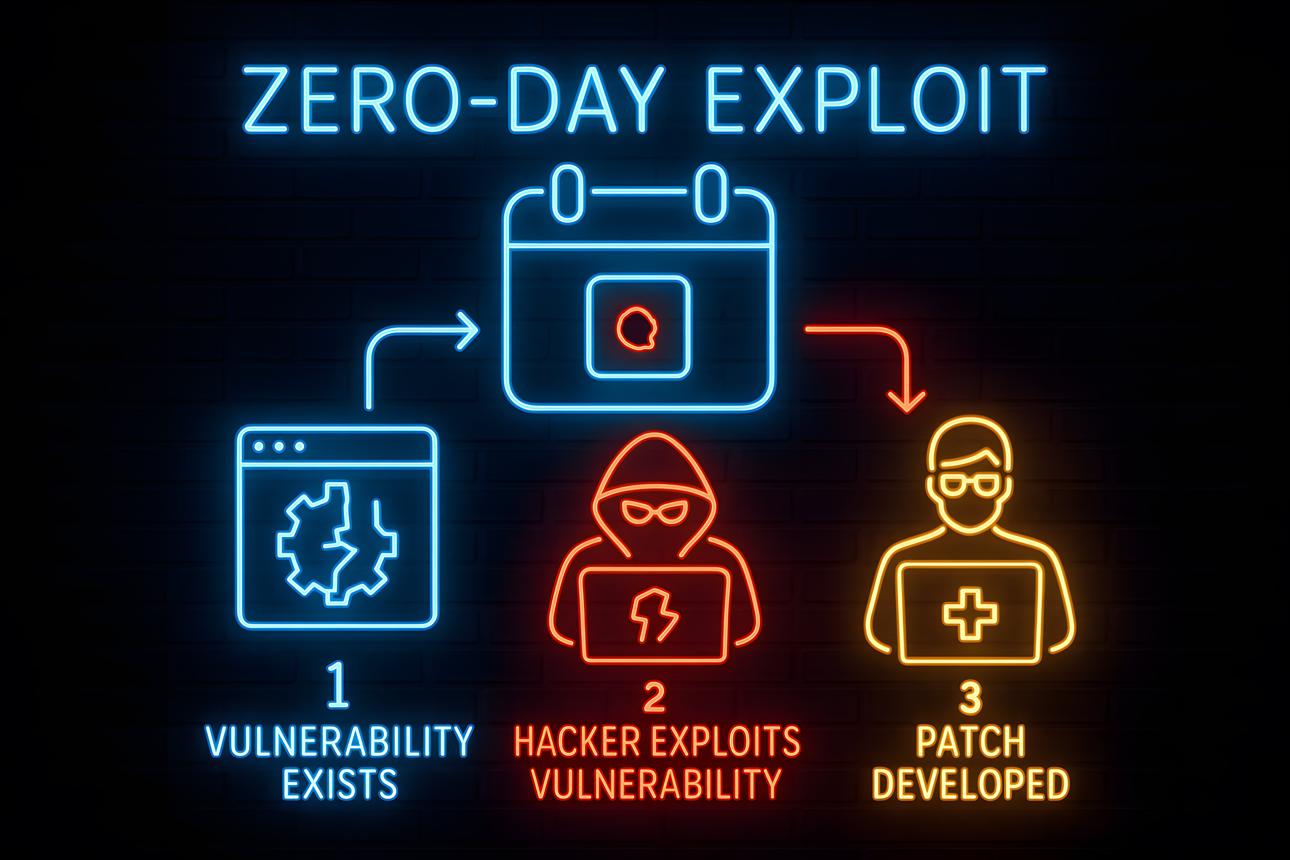 حمله روز صفر معمولاً چند مرحله دارد، هرچند ترتیب و جزئیات آن بسته به نوع آسیبپذیری و هدف مهاجم متفاوت است
آیا آنتیویروس میتواند جلوی حمله روز صفر را بگیرد؟
#آنتیویروسها و ابزارهای امنیتی همچنان اهمیت زیادی دارند، اما نمیتوانند جلوی تمام حملات روز صفر را تضمین کنند. بسیاری از ابزارهای امنیتی برای شناسایی بدافزارها و الگوهای حمله شناختهشده طراحی شدهاند؛ درحالیکه حمله روز صفر ممکن است از روشی استفاده کند که هنوز نمونه و امضای مشخصی از آن ثبت نشده است.
بااینحال، فناوریهای امنیتی جدید فقط به شناسایی امضای بدافزار متکی نیستند. تحلیل رفتار برنامهها، تشخیص فعالیتهای غیرعادی، محدودکردن سطح دسترسی و جداسازی بخشهای مختلف شبکه میتوانند احتمال موفقیت حمله یا میزان خسارت آن را کاهش دهند.
به همین دلیل، حتی در نبود وصله امنیتی نیز سازمانها میتوانند با محدودکردن دسترسیها، غیرفعالکردن قابلیت آسیبپذیر در صورت امکان و پایش فعالیتهای مشکوک، ریسک را مدیریت کنند.
چگونه از خودمان در برابر آسیبپذیریهای روز صفر محافظت کنیم؟
#هیچ روش سادهای وجود ندارد که خطر تمام حملات روز صفر را از بین ببرد؛ بااینحال، رعایت چند اقدام امنیتی میتواند احتمال آسیبدیدن کاربران را کاهش دهد:
- سیستمعامل، مرورگر و برنامههای نصبشده را مرتب بهروزرسانی کنید.
- نرمافزارها را فقط از فروشگاهها و وبسایتهای رسمی دریافت کنید.
- از بازکردن فایلها و لینکهای مشکوک در ایمیلها و پیامرسانها خودداری کنید.
- احراز هویت دومرحلهای را برای حسابهای مهم فعال کنید.
- دسترسی برنامهها به فایلها، دوربین، میکروفون و اطلاعات شخصی را بررسی کنید.
- از اطلاعات مهم نسخه پشتیبان تهیه کنید.
- برای حسابهای مختلف از رمزهای عبور متفاوت و قوی استفاده کنید.
برای مدیران شبکه و کسبوکارها، اقداماتی مانند محدودکردن دسترسی کاربران، جداسازی شبکه، پایش مداوم سرورها و اجرای سریع وصلههای امنیتی اهمیت بیشتری دارد.
نقش هوش مصنوعی در کشف و اجرای حملات روز صفر چیست؟
#هوش مصنوعی میتواند هم در سمت مدافعان و هم در سمت مهاجمان استفاده شود. پژوهشگران امنیتی از مدلهای هوشمند برای بررسی کد، پیدا کردن خطاهای برنامهنویسی و شناسایی نقاط ضعف نرمافزارها استفاده میکنند. در مقابل، مهاجمان نیز میتوانند از همین تواناییها برای تحلیل سریعتر برنامهها و پیدا کردن راههای نفوذ بهره ببرند.
تفاوت مهم نسل جدید ایجنتهای هوش مصنوعی با ابزارهای سنتی این است که آنها میتوانند چند مرحله از یک فرایند را بهصورت خودکار انجام دهند؛ برای مثال، یک نرمافزار را بررسی کنند، مسیرهای ورودی آن را آزمایش کنند و در صورت یافتن نقص، امکان سوءاستفاده از آن را ارزیابی کنند.
گزارشهای سال ۲۰۲۶ نیز از افزایش توانایی مدلهای پیشرفته در کشف و بهرهبرداری از آسیبپذیریها خبر میدهند. بااینحال، این توانایی به معنای آن نیست که هوش مصنوعی میتواند بدون محدودیت و نظارت انسانی هر سامانهای را هک کند. کیفیت دسترسی، نوع نرمافزار، محدودیتهای محیط اجرا و مهارت مهاجم همچنان نقش مهمی دارند.
پرسشهای متداول درباره حمله روز صفر
#آیا هر آسیبپذیری ناشناختهای روز صفر محسوب میشود؟
خیر. آسیبپذیری باید یک ضعف امنیتی واقعی باشد و در زمان موردنظر هنوز راهکار اصلاحی مؤثری برای آن وجود نداشته باشد. هر خطای نرمافزاری الزاماً تهدید امنیتی نیست.
آیا حمله روز صفر فقط گوشی و رایانه را تهدید میکند؟
خیر. این حملات میتوانند نرمافزارها، سیستمعاملها، سرورها، تجهیزات شبکه، سختافزارها و حتی دستگاههای اینترنت اشیا را هدف قرار دهند.
آیا با نصب آنتیویروس میتوان از حمله روز صفر جلوگیری کرد؟
آنتیویروس میتواند برخی رفتارهای مشکوک و بدافزارها را شناسایی کند، اما هیچ آنتیویروسی محافظت صددرصدی در برابر تمام آسیبپذیریهای روز صفر ارائه نمیدهد.
بعد از انتشار وصله امنیتی، خطر حمله روز صفر از بین میرود؟
پس از انتشار وصله، آسیبپذیری از حالت روز صفر خارج میشود؛ اما دستگاههایی که هنوز بهروزرسانی نشدهاند ممکن است همچنان در معرض حمله باشند.
آیا کاربران عادی هم هدف حملات روز صفر قرار میگیرند؟
بله. اگر آسیبپذیری در یک نرمافزار پرکاربرد مانند مرورگر، سیستمعامل یا پیامرسان وجود داشته باشد، کاربران عادی نیز ممکن است هدف قرار بگیرند. البته برخی حملات روز صفر بهصورت هدفمند علیه سازمانها و افراد خاص انجام میشوند.